Tietoturva
Blogi
Microsoft 365

Microsoft 365:n käyttäjään liittyvä riskihavainto vaatii selvitystä, mutta ei vielä todista tilimurtoa. Näin erotat havainnon johtopäätöksestä, selvität epäilyttävän kirjautumisen taustan ja valitset tilanteeseen sopivat toimet.
IT:n työpäivään mahtuu käyttäjätukea, laiteasioita ja järjestelmien ylläpitoa. Kun yhden käyttäjän kohdalle ilmestyy tietoturvahavainto, ensimmäinen kysymys on käytännöllinen: pitääkö tähän puuttua heti, ja mitä pitäisi tarkistaa?
Vastausta ei kannata hakea pelkästä riskiluokituksesta. Olennaista on ymmärtää, mihin havainto perustuu, mitä tilillä on tapahtunut ja vastaako toiminta käyttäjän työtä. Selvityksessä tarvitaan sekä teknisiä tietoja että käyttäjän omaa kuvausta tilanteesta.
Microsoft Entra ID Protectionissa käytetään kahta riskikäsitettä:
Kyse on Microsoftin riskiarvioista. Yksittäinen epäilyttävä tapahtuma ja koko käyttäjätilin tilanne eivät ole sama asia. Microsoft kuvaa eron ID Protectionin riskihavaintojen ohjeessa.
Myös eri tuotteiden käsitteet kannattaa erottaa. Vahdin käyttäjäkohtainen riskikooste ei ole sama mittari kuin Microsoft Entra ID Protectionin user risk. Arvioi Vahdin havaintoa sen kuvauksen ja siihen liittyvien tietojen perusteella. Pelkkä käyttäjän yhteydessä näkyvä riskitaso ei kerro, että Microsoft olisi vahvistanut tilimurron.
Kuvitellaan 70 hengen yritys, jonka IT-vastuuhenkilö selvittää taloushallinnon käyttäjän epäilyttävää kirjautumista. Lokissa näkyy onnistunut kirjautuminen aamulla kello 8.12. Lokissa näkyvä maa ja selain ovat käyttäjälle epätavallisia.
Poikkeava maatieto voi selittyä esimerkiksi VPN-yhteydellä. IT soittaa käyttäjälle ennestään tunnettuun numeroon. Käyttäjä ei tunnista kirjautumista eikä ole ottanut käyttöön uutta selainta. Tarkistuksessa löytyy lisäksi sähköpostisääntö, joka välittää viestejä käyttäjälle tuntemattomaan ulkoiseen osoitteeseen.
Tässä kuvitteellisessa tilanteessa kyse ei enää ole vain poikkeavasta sijaintitiedosta. Havainnot antavat syyn epäillä luvatonta käyttöä ja käynnistää tilin suojaaminen. Vielä on selvitettävä, mitä tilillä on tehty ja mihin tietoihin on päästy.
Avaa havainnon tiedot ja kirjaa käyttäjä, tapahtuma-aika sekä havainnon peruste. Onko kyse kirjautumisesta, tilin suojausasetuksesta vai muusta käyttäjään liittyvästä riskistä? Selvitä myös, tapahtuiko epäilyttävä toiminta juuri vai kuvaako havainto aiempaa tapahtumaa.
Jos tiedot viittaavat käynnissä olevaan luvattomaan käyttöön, aloita tilin suojaaminen viipymättä yrityksen toimintamallin mukaan. Sinun ei tarvitse odottaa, että kaikki taustatiedot on selvitetty.
Microsoft Entran kirjautumislokeista näet käyttäjän kirjautumistapahtumat. Avaa tutkittava kirjautuminen ja tarkista:
Varmista kellonaika ja aikavyöhyke ennen vertailua. IP-osoitteen perusteella päätelty sijainti on arvio. Se ei kerro varmasti, missä käyttäjä fyysisesti on. Microsoft selittää nämä rajat kirjautumislokin tietojen ohjeessa.
Katso myös monivaiheisen tunnistautumisen (MFA) yksityiskohdat. Aiemmin täytetty MFA-vaatimus voi vaikuttaa siihen, mitä uuden kirjautumistapahtuman tiedoissa näkyy. Yhden kentän arvo ei siksi kerro, miten tunnistautuminen kokonaisuudessaan tapahtui. Apuna on Microsoftin MFA-tapahtumien tulkintaohje.
Kysy käyttäjältä tapahtuma-ajasta, sovelluksesta, laitteesta ja mahdollisesta matkasta tai VPN-yhteydestä. Jos epäilet ulkopuolisen päässeen tilille, älä varmista kirjautumista pelkästään kyseisen tilin sähköpostilla tai Teams-viestillä. Käytä esimerkiksi ennestään tunnettua puhelinnumeroa.
Vertaa käyttäjän vastausta lokitietoihin ja muihin tapahtumiin samoihin aikoihin. Käyttäjän muistikuva auttaa, mutta ei yksin kerro, oliko kirjautuminen luvallinen. Microsoftin riskien selvitysohje suosittelee yhdistämään käyttäjältä saadut tiedot teknisiin havaintoihin.
Artikkelin esimerkissä myös sähköpostisääntö pitää tarkistaa erikseen. Selvitä myös tunnistautumismenetelmien muutokset ja sovelluksille annetut oikeudet, jos tapahtumat antavat siihen aihetta.
Kun luvattomasta käytöstä on perusteltu epäily, tarvittavia toimia voivat olla kirjautumisen estäminen, istuntojen peruuttaminen ja salasanan vaihtaminen. Tarkista myös, onko tilille lisätty tuntemattomia tunnistautumismenetelmiä tai sovelluksia. Pelkkä salasanan vaihto ei korjaa esimerkiksi tarpeetonta sähköpostin edelleenlähetystä.
Tee muutokset oikeassa hallintaympäristössä ja yrityksenne tunnistautumisratkaisun mukaisesti. Microsoftin vaarantuneen tilin käsittelyohje käy läpi tilin suojaamisen ja tarkistettavat asetukset. Istuntojen peruuttamisen vaikutus voi vaihdella sovelluksittain. Microsoft kuvaa rajaukset käyttöoikeuden peruuttamisen ohjeessa.
Tarkista, että muutokset toteutuivat, ja seuraa, jatkuuko epäilyttävä toiminta. Kirjaa, mitä havaittiin, mitä käyttäjä vahvisti, mitä muutettiin ja mitä jäi avoimeksi. Jos tapahtuma osoittautuu normaaliksi työksi, kirjaa, mihin tämä johtopäätös perustuu.
Esimerkkitapauksessa selvitys jatkuu tilin suojaamisen jälkeen: mitä viestejä sääntö on voinut välittää ja onko muutakin luvatonta toimintaa? Pelkkä riskimerkinnän käsittely ei vastaa näihin kysymyksiin.
Vahti kokoaa Microsoft 365:n riskihavaintoja ja kertoo selkokielisesti, mitä ne tarkoittavat ja miten niihin voi puuttua. Kun IT selvittää käyttäjään liittyvää havaintoa, kannattaa aloittaa sen kuvauksesta: mitä tietojen perusteella voidaan päätellä?
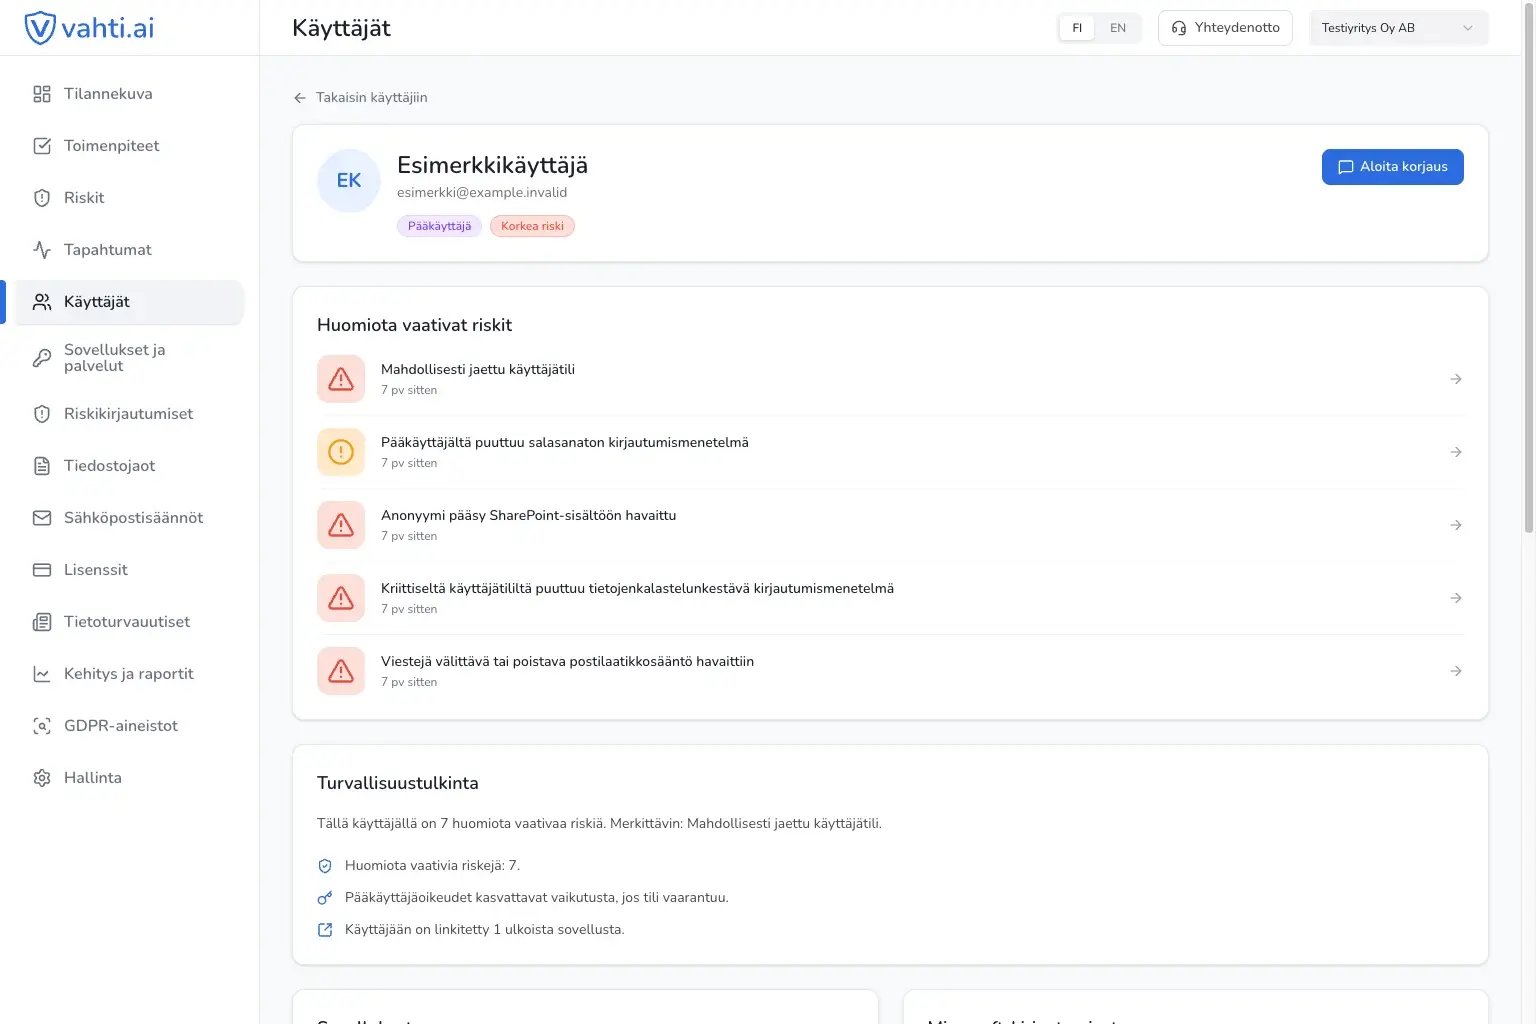
Demon avulla näet, miten havainto esitetään ennen toimenpiteiden valintaa. Varsinainen tilannearvio tehdään oman ympäristön tietojen perusteella. Microsoftin riskiraporttien ja automaattisten riskikäytäntöjen saatavuus riippuu lisensseistä. ID Protectionin täysi käyttö edellyttää Entra ID P2:ta tai Microsoft Entra Suitea. Riskiperusteiset ehdollisen käytön käytännöt edellyttävät P2:ta. Tarkista Microsoftin ajantasaiset vaatimukset ennen riskikäytäntöjen suunnittelua.
Sopikaa etukäteen, kuka selvittää havainnon ja kuka voi suojata tilin kiireellisessä tilanteessa. Näin tiedätte, kuka vastaa havainnon selvittämisestä, tarvittavista toimenpiteistä ja seurannasta.
Katso Vahdin interaktiivinen esittely ja tutustu käyttäjähavaintojen lisäksi sähköpostisääntöihin, tiedostojakoihin ja sovellusoikeuksiin. Tutustu Vahtiin.